Aplikasi iPhone Curi USDT Rp9 Miliar, Ini Modus Serangannya
2026-09-23
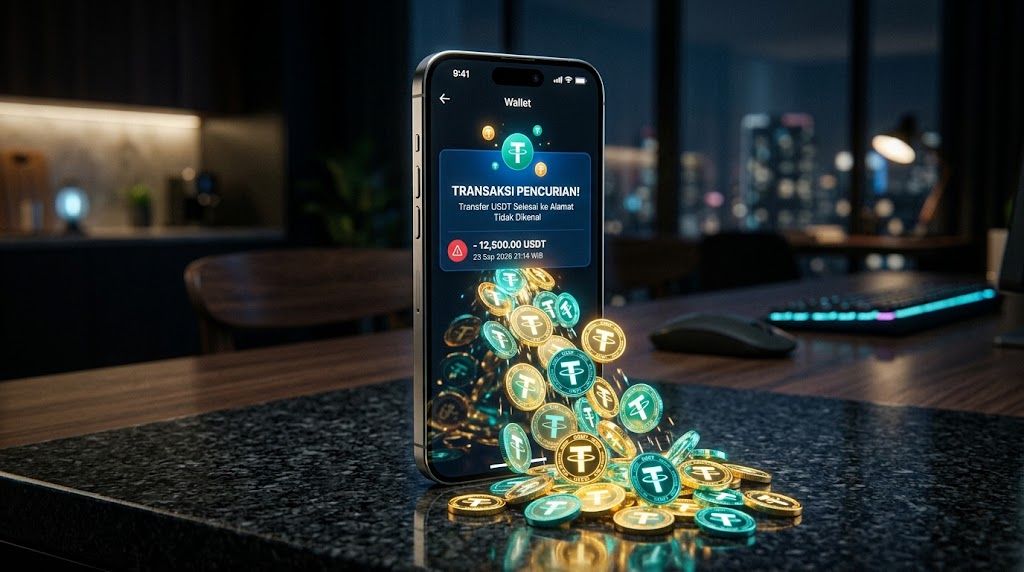
Sebuah aplikasi tracker whale kripto bernama FomoPeek berhasil lolos dari sistem keamanan App Store dan mencuri hampir Rp9 miliar, setara $580.000 dalam USDT, dari penggunanya.
Firma keamanan SlowMist mengungkap aplikasi iPhone ini menembus sandbox iOS dan mengakses Keychain perangkat, membuka jalan bagi peretas mencuri private key wallet crypto tanpa korban pernah menghubungkan dompetnya ke aplikasi tersebut.
Insiden ini jadi pengingat keras bahwa keamanan wallet crypto di iPhone tidak cukup hanya mengandalkan status resmi dari App Store.
Key Takeaways
- FomoPeek, aplikasi tracker whale kripto di App Store, mengandung malware yang tembus sandbox iOS dan mencuri $580.000 USDT, sekitar Rp9 miliar.
- Kode berbahaya ada di versi 1.1 dan 1.2, rilis 9 dan 12 September 2026, lalu dibersihkan di versi 1.3 pada 17 September 2026.
- Korban tidak perlu menghubungkan wallet ke aplikasi ini karena malware langsung mengakses Keychain iOS dan mencuri private key atau seed phrase secara diam-diam.
Apa Itu FomoPeek dan Bagaimana Modus Serangannya?
FomoPeek dipasarkan sebagai tool read-only untuk memantau transaksi whale besar di Ethereum, Solana, dan Tron. Namun SlowMist, bekerja sama dengan tim keamanan OKX, menemukan dua modul tersembunyi yang tidak berkaitan dengan fungsi resmi aplikasi ini, seperti dilaporkan CryptoSlate.
Satu modul berkomunikasi dengan server command-and-control eksternal. Modul lainnya berisi kernel exploitation framework dengan delapan metode serangan berbeda yang otomatis menyesuaikan diri dengan model iPhone dan versi iOS korban.
Pendiri SlowMist, Yu Xian, menjelaskan bahwa aplikasi ini bisa membaca dan mendekripsi Keychain sistem serta mengakses file aplikasi lain di perangkat yang sama begitu serangan berhasil.
Kalau kamu ingin menyimpan aset kripto dengan lebih tenang, mulai trading dan simpan dana lewat platform resmi berizin OJK seperti Bittime sambil tetap menjaga keamanan wallet pribadimu.
Delapan Metode Exploit yang Tembus Sandbox iOS
Framework eksploitasi FomoPeek menyasar rentang versi iOS yang sangat luas, mulai dari iOS 12.0 hingga 18.7, serta iOS 26.0 dan 26.1, menurut laporan Crypto Briefing. Artinya, hampir seluruh generasi iPhone yang masih aktif dipakai berpotensi terdampak.
Yang lebih mengkhawatirkan, fungsi serangan ini sudah berjalan otomatis secara berkala saat investigasi berlangsung, menandakan eksploitasi masih terus terjadi ketika kasus ini terungkap.
Begitu berhasil menembus sandbox, malware bisa mengakses private key, seed phrase, kredensial login, riwayat chat, hingga file lain milik aplikasi berbeda di iPhone yang sama.
Baca Juga: Purbaya Dicopot dari Kemenkeu, Jadi Gubernur BI? Cek Faktanya
Ke Mana Dana Curian Rp9 Miliar Ini Mengalir?
Firma analisis blockchain Salus melacak aliran dana curian dari alamat penyerang. Sekitar 401.028 USDT dialirkan lewat tiga alamat perantara menuju bursa FixedFloat. Sebanyak 20.000 USDT lainnya bergerak lewat dua alamat deposit sebelum terkonsolidasi ke hot wallet KuCoin.
Selain itu, 111.458 USDT tercatat mengalir ke alamat yang terkait platform escrow, sementara 10.000 USDT melewati layanan mixing CCE. Salus juga menduga kelompok pelaku ini terkait kasus pencurian private key terpisah pada Juni 2026, meski teknik pastinya masih diverifikasi.
Baca Juga: BIS Ungkap Potensi Baru XRP Ledger untuk Sistem Keuangan Digital
Cara Melindungi Wallet Crypto di iPhone dari Malware Serupa
Binance, OKX, Gate, Bitget Wallet, dan Rabby kompak mengeluarkan imbauan serupa usai insiden ini. Pengguna diminta segera menghapus FomoPeek, memperbarui iOS ke versi terbaru, dan memindahkan dana ke wallet baru yang dibuat di perangkat bersih.
Menghapus aplikasi atau update sistem saja tidak bisa membatalkan private key yang sudah sempat disalin penyerang, sehingga migrasi ke wallet baru jadi langkah wajib.
Beberapa langkah tambahan yang bisa diterapkan investor kripto: hindari menyimpan seed phrase dalam bentuk digital di perangkat yang sama dengan wallet aktif, gunakan hardware wallet untuk dana dalam jumlah besar, dan selalu cek reputasi developer sebelum instal aplikasi terkait kripto, meski aplikasi tersebut ada di App Store resmi.
Baca Juga: Tokenized Stock Populer 2026: Saham Teknologi Jadi Favorit Investor
Kesimpulan
Kasus FomoPeek membuktikan bahwa status resmi App Store tidak otomatis menjamin keamanan penuh sebuah aplikasi kripto.
Dengan kerugian mencapai $580.000 USDT dan eksploitasi yang menyasar hampir seluruh versi iOS, insiden ini jadi pengingat penting bagi siapa pun yang mengelola wallet crypto di iPhone untuk lebih selektif memilih aplikasi dan memisahkan penyimpanan aset besar dari perangkat yang dipakai sehari-hari.
Cek harga Bitcoin (BTC), Ethereum (ETH), XRP, Solana (SOL), GRAM, dan BNB juga memecoin unggulan DOGE. Kamu bisa trading langsung di Bittime!
Bittime adalah platform Pedagang Aset Keuangan Digital (PAKD) berizin dan diawasi oleh Otoritas Jasa Keuangan — tempat kamu bisa beli Bitcoin di Indonesia dan ratusan aset kripto lainnya mulai Rp10.000. Proses registrasi cepat, aman, dan bisa langsung dimulai hari ini.
Pantau konversi USDT to IDR dan pergerakan harga aset kripto favoritmu secara real-time. Semua tersedia dalam satu aplikasi investasi kripto yang bisa diunduh gratis di Play Store.
Siap mulai? Daftar sekarang di Bittime dan eksekusi strategi investasimu dengan platform yang sudah dipercaya jutaan pengguna di Indonesia.
FAQ
Apa itu FomoPeek?
FomoPeek adalah aplikasi App Store yang awalnya dipasarkan sebagai tool pemantau transaksi whale kripto di Ethereum, Solana, dan Tron. Versi 1.1 dan 1.2 aplikasi ini terbukti mengandung malware yang mencuri data wallet pengguna.
Bagaimana cara kerja malware FomoPeek mencuri crypto?
Malware ini menembus sandbox iOS lalu mengakses Keychain sistem untuk mencuri private key, seed phrase, dan kredensial login, tanpa korban perlu menghubungkan wallet ke aplikasi. Serangan otomatis menyesuaikan metode berdasarkan model iPhone dan versi iOS korban.
Apakah aplikasi resmi App Store pasti aman?
Tidak selalu. Kasus FomoPeek menunjukkan aplikasi yang lolos review App Store tetap bisa menyisipkan kode berbahaya di update berikutnya.
Apa yang harus dilakukan jika pernah instal FomoPeek?
Segera hapus aplikasi, update iOS ke versi terbaru, dan pindahkan seluruh dana ke wallet baru yang dibuat di perangkat bersih. Jangan gunakan ulang private key atau seed phrase lama karena berisiko sudah bocor.
Disclaimer: Pandangan yang diungkapkan secara eksklusif milik penulis dan tidak mencerminkan pandangan platform ini. Platform ini dan afiliasinya menolak segala tanggung jawab atas keakuratan atau kesesuaian informasi yang disediakan. Ini hanya untuk tujuan informasi dan bukan merupakan saran keuangan atau investasi.
.png)