ARTEX AI Jadi Senjata Hacker, Perusahaan Kripto Ikut Terancam
2026-11-18
Kurang dari tiga jam. Itulah waktu tercepat yang dicatat FBI untuk sebuah serangan siber AI, dari penargetan awal sampai akses istimewa di jaringan korban. Alat yang dipakai bernama ARTEX AI, framework uji penetrasi berbasis agen AI yang kini disalahgunakan.
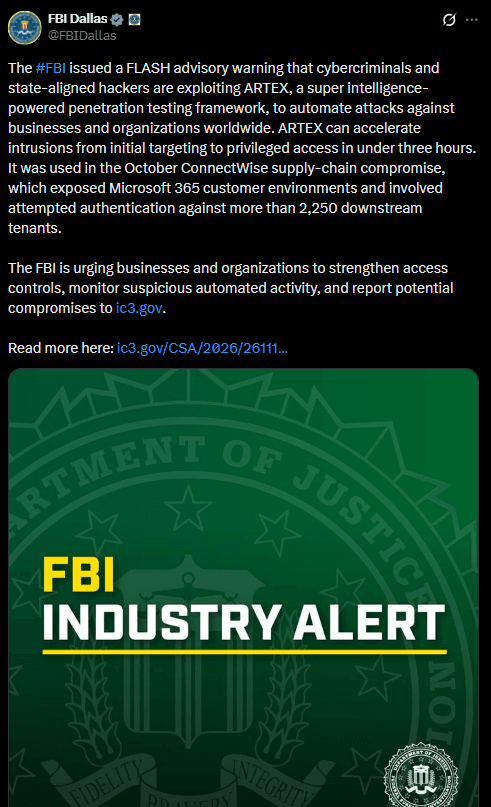
Dalam peringatan keamanan siber FBI pada 13 November 2026, hacker menggunakan AI ini disebut menyasar berbagai sektor. Pada satu insiden yang polanya cocok dengan ARTEX, penyerang bahkan mencari file keystore Ethereum di server korban, sehingga bursa kripto ikut waspada.
Key Takeaways
- ARTEX AI membuat agen AI menjalankan peretasan bertahap secara otomatis, dengan sebagian intrusi mencapai akses istimewa dalam waktu kurang dari tiga jam menurut FBI.
- Amazon mencatat upaya menembus verifikasi identitas di dua bursa kripto lewat deepfake, tetapi vendor menolak semua percobaan yang tercatat.
- Celah yang dieksploitasi tergolong klasik, seperti kredensial bawaan dan kunci bocor, sehingga kebersihan kredensial jadi pertahanan utama.
Apa Itu ARTEX AI Framework dan Mengapa FBI Bersuara
ARTEX bekerja seperti tim peretas otomatis. Operator menyebut tujuan dalam bahasa sehari-hari, lalu agen perencana membagi tugas ke agen pekerja yang memakai alat peretasan biasa seperti Nmap dan curl. Model bahasa besar menentukan langkah berikutnya, menurut Amazon Threat Intelligence yang dikutip BigGo Finance.
Framework buatan pengembang asal Tiongkok ini semula open-source. Kode sumbernya ditutup pada 8 Oktober 2026, kata SentinelOne, tetapi fork dan salinan repositori masih beredar, termasuk ARTEX PRO. Censys menghitung 1.465 konsol ARTEX terekspos per 4 November.
Peringatan FBI tertanggal 13 November merangkum 11 laporan sebelumnya. Salah satu contohnya pembobolan lembaga keuangan Korea Selatan pada Agustus, dengan data sekitar 67.000 orang dicuri. Biayanya pun murah. SentinelOne mengutip riset Check Point bahwa satu kampanye menghabiskan sekitar US$ 145 sampai US$ 1.500 untuk model AI.
Serangan seperti ini membuat pilihan platform jadi penting. Kalau kamu ingin mulai bertransaksi di platform yang terdaftar dan diawasi OJK, daftar di Bittime dan simak standar keamanannya di bagian berikut.
Baca Juga: FBI Minta Polisi Periksa Megaspeed, ke Mana GPU NVIDIA H100?
Dampak ARTEX AI bagi Perusahaan Kripto
Honeypot MadPot milik Amazon merekam dua kampanye antara 3 Oktober dan 5 November. Yang pertama memburu aplikasi AI terekspos seperti LiteLLM dan Dify untuk mengambil API key penyedia model, lalu memakainya membiayai pencarian kunci berikutnya.
Yang kedua menyasar verifikasi identitas. Menurut Amazon Threat Intelligence, agen membangun pipeline deepfake video real-time dengan satu kartu grafis konsumen dan memalsukan dokumen identitas, diduga untuk dua bursa kripto. Vendor liveness menolak setiap percobaan deepfake yang tercatat, sementara Amazon mengaku tidak bisa memverifikasi hasil yang dilaporkan agen.
ChainGPT, lewat KuCoin News, menambahkan kasus Barracuda. Pada 1 November, penyerang masuk ke cloud perusahaan itu memakai kunci akses vendor AI yang tidak dicabut, lalu mencari keystore Ethereum, extended private key, dan seed phrase.
Barracuda menyatakan tidak ada materi dompet yang ditemukan, dan menegaskan alat tersebut belum tentu menunjukkan siapa pelakunya.
Belum ada bukti ARTEX berhasil menguras dana bursa kripto. Soal pelaku, Amazon hanya menyatakan keyakinan moderat bahwa operatornya kelompok terpisah yang terkait Tiongkok.
Baca Juga: Aster Perkuat Keamanan Wallet, Harga ASTER Mulai Pulih Setelah Sempat Turun
Cara Menangkal Serangan Siber AI
Menurut CISO AWS CJ Moses, agen berhasil ketika kontrol dasar absen: kredensial bawaan, kunci tertinggal di kode, antarmuka tanpa autentikasi, dan perangkat lunak belum ditambal.
Amazon menyarankan mengganti kredensial administrator bawaan, memindai pipeline CI/CD untuk rahasia tertanam, segera merotasi kunci bocor, dan memantau lonjakan pemakaian layanan AI. FBI meminta organisasi mengecilkan permukaan serangan dan memakai akses zero-trust.
SentinelOne menilai pemblokiran IP kian kurang efektif karena agen berpindah lewat proxy residensial, sehingga rotasi rahasia, penutupan celah, dan EDR di setiap host lebih penting.
Bagi pengguna biasa, aktifkan autentikasi dua faktor dan jangan simpan seed phrase dalam file digital.
Baca Juga: Bank Outage AS 2026: Bug JPMorgan Chase Ganggu Transaksi Bank Lain
Keamanan Bittime: Terdaftar dan Diawasi OJK
Bittime adalah Pedagang Aset Keuangan Digital (PAKD) yang terdaftar dan diawasi OJK. Dalam siaran pers Bittime 6 Oktober 2026, keamanan, mekanisme, dan risiko disebut sebagai bagian penting pengembangan produk Spot, Staking, dan Futures.
Kerangka aturannya pun berlapis. POJK Nomor 23 Tahun 2025 mewajibkan pedagang memisahkan aset keuangan digital milik konsumen dari milik pedagang, termasuk dalam pencatatan dan pembukuan. Cakupannya melampaui penyimpanan, yakni juga kesesuaian saldo dan informasi kepemilikan aset.
Bittime Futures meluncur pada Juli 2026 setelah memperoleh izin PT Central Finansial X (CFX) dalam kerangka pengawasan OJK. Direktur Operasional Bittime, Ryan Lymn, menilai aspek keamanan akan makin penting untuk membangun kepercayaan terhadap ekosistem aset digital.
Perdagangan kripto tetap berisiko. Pada Futures, leverage bisa memperbesar keuntungan sekaligus kerugian dan memicu likuidasi, jadi pahami produknya sebelum bertransaksi.
Kesimpulan
Rentetan ARTEX cyberattack menunjukkan otomatisasi AI memperpendek jarak antara celah terbuka dan serangan. Bukti kerugian dana bursa kripto belum ada, tetapi pembenahan kredensial tidak bisa menunggu. Karena itu, memilih platform yang diawasi dan menjaga keamanan akun sendiri sama-sama penting.
FAQ
1. Apa itu ARTEX AI?
Framework uji penetrasi berbasis agen AI yang dirancang untuk menguji sistem yang sudah diizinkan pemiliknya. Kini alat itu juga dipakai pelaku kejahatan dan kelompok yang diduga terkait negara.
2. Seberapa cepat ARTEX bisa menembus sistem?
FBI mencatat sebagian intrusi mencapai akses istimewa dalam waktu kurang dari tiga jam. SentinelOne menyebut satu kasus dugaan ARTEX dari rahasia GitHub bocor ke data Azure Key Vault dalam lima menit.
3. Apakah ARTEX hacking tool ini ilegal?
Alatnya dibuat untuk pengujian yang sah. Pemakaian tanpa izin pemilik sistem itulah yang melanggar hukum. SentinelOne mengingatkan penguji resmi juga menjalankan ARTEX, jadi temuan alatnya saja belum membuktikan serangan.
4. Apakah Bittime aman untuk transaksi kripto?
Bittime terdaftar sebagai PAKD dan diawasi OJK, serta wajib memisahkan aset konsumen sesuai POJK Nomor 23 Tahun 2025. Tetap aktifkan autentikasi dua faktor dan pahami risiko produk sebelum bertransaksi.
Disclaimer: Pandangan yang diungkapkan secara eksklusif milik penulis dan tidak mencerminkan pandangan platform ini. Platform ini dan afiliasinya menolak segala tanggung jawab atas keakuratan atau kesesuaian informasi yang disediakan. Ini hanya untuk tujuan informasi dan bukan merupakan saran keuangan atau investasi.
.png)