Apa Itu Kerentanan PHP? Ini Bahaya dan Cara Mengatasinya
2026-10-23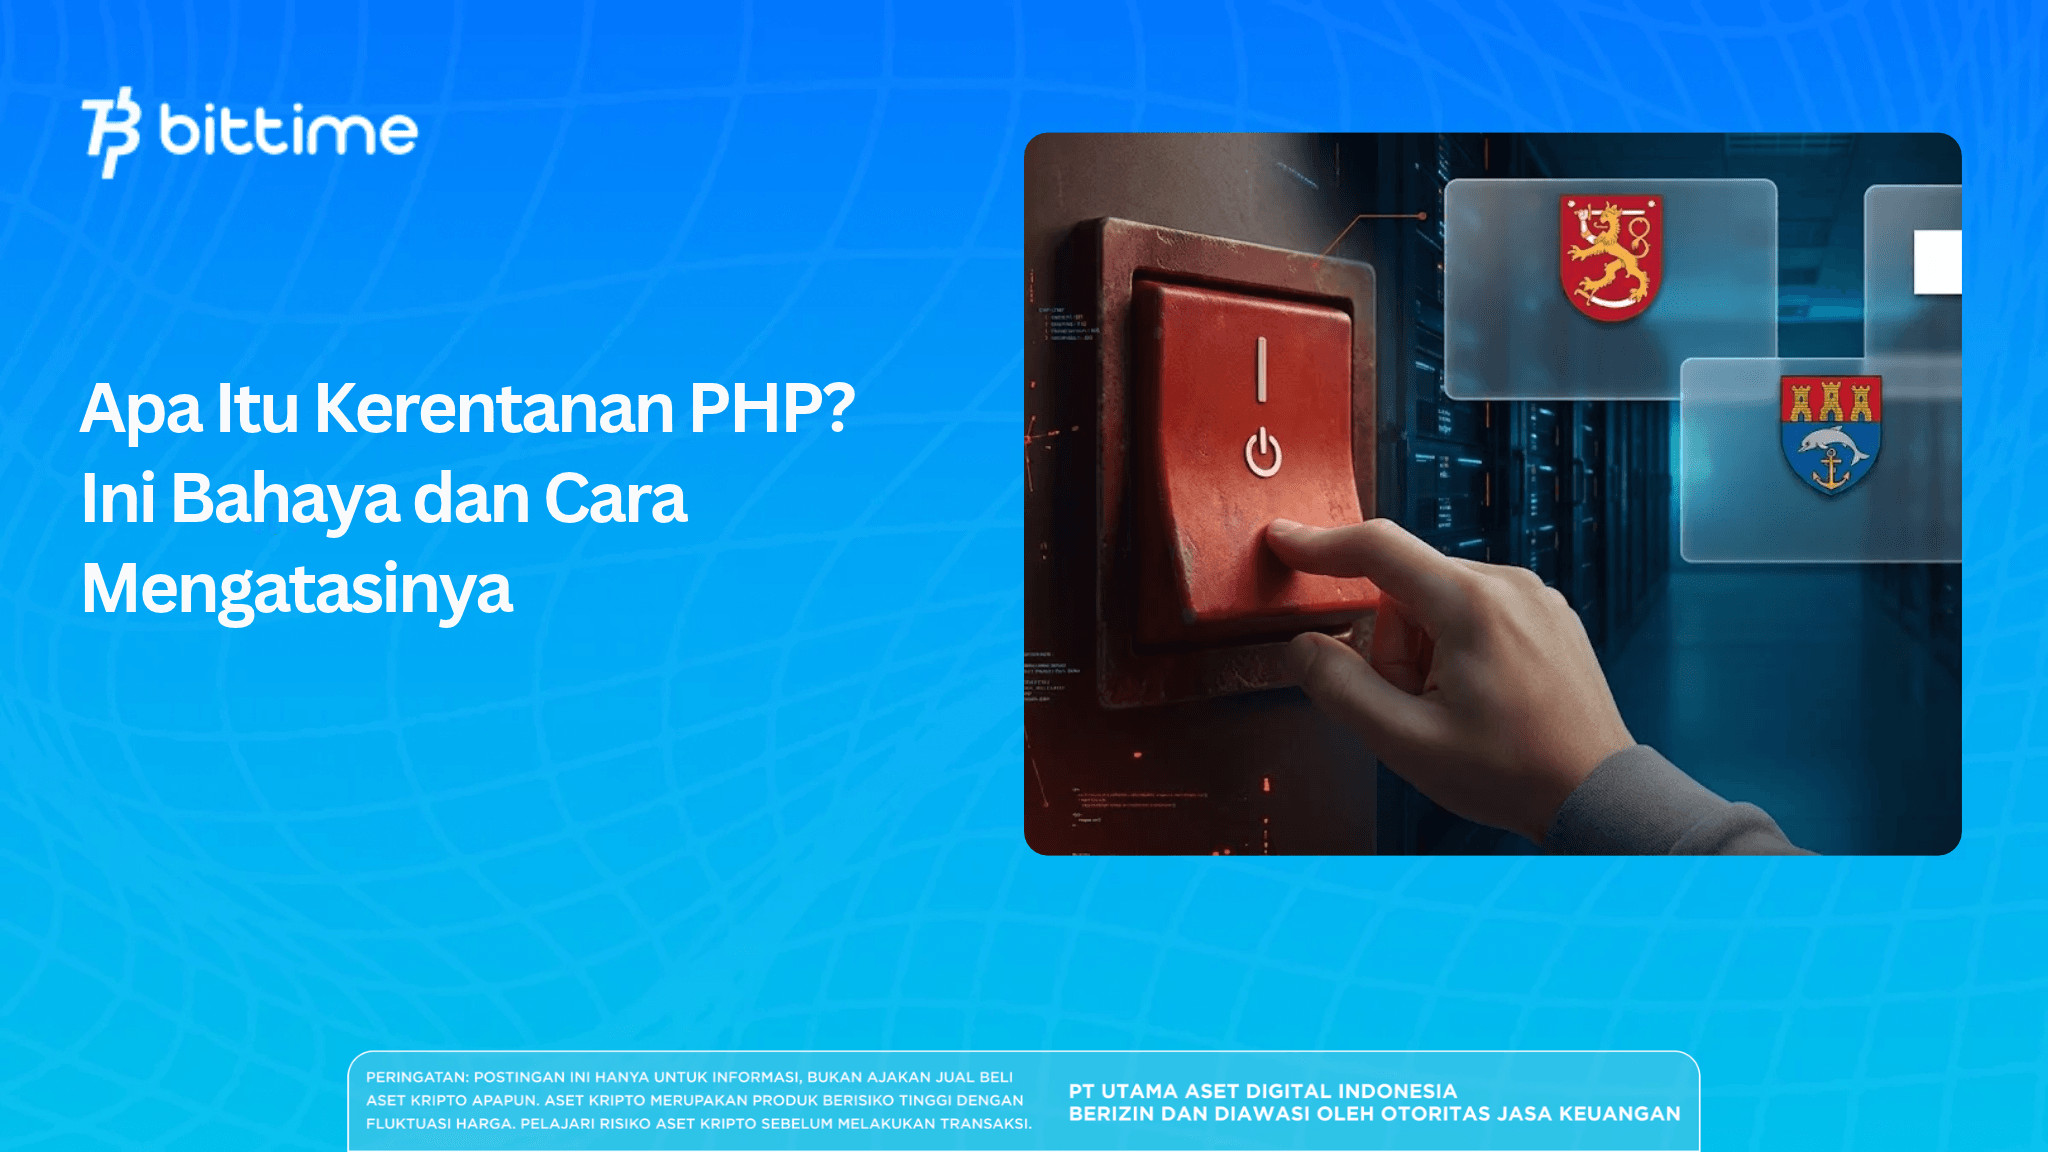
Setelah patch darurat PHP dirilis pada 21 Oktober 2026, pengelola situs pemerintah Finlandia, BBC, dan dewan kota Edinburgh memilih mematikan situsnya sendiri.
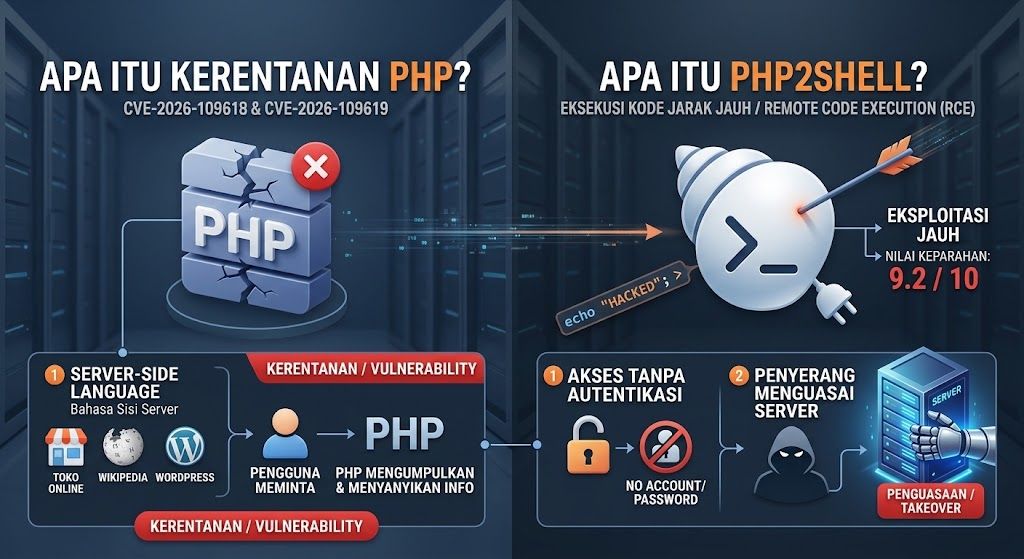
Penyebabnya kerentanan PHP bernama PHP2Shell, celah keamanan yang memungkinkan penyerang mengambil alih server tanpa kata sandi. Bahaya kerentanan PHP ini juga menjalar ke dunia kripto, terutama lewat situs web yang dibajak.
Key Takeaways
- PHP2Shell terdiri dari dua kerentanan kritis (CVE-2026-109618 dan CVE-2026-109619, skor 9,2 dari 10) yang memungkinkan penyerang menjalankan kode di server tanpa login.
- PHP diperkirakan menjalankan sekitar 70 persen situs web, dan patch darurat sudah dirilis sejak 21 Oktober 2026.
- Bagi pengguna kripto, risikonya ada pada situs yang diretas, bukan langsung pada dompet, dan belum ada kerugian dana yang terkonfirmasi.
Apa Itu Kerentanan PHP dan PHP2Shell?
PHP (Hypertext Preprocessor) adalah bahasa pemrograman sisi server. Dilansir Metro TV, PHP mendukung banyak platform, termasuk toko online, Wikipedia, dan WordPress. Setiap kali pengguna membuka halaman situs semacam itu, PHP-lah yang mengumpulkan informasi dan menyajikannya.
PHP2Shell adalah julukan untuk dua celah keamanan PHP, yakni CVE-2026-109618 dan CVE-2026-109619. Menurut BeInCrypto, keduanya bernilai 9,2 dari 10 untuk tingkat keparahan. Keduanya membuka jalan bagi eksekusi kode jarak jauh tanpa autentikasi. Artinya, penyerang tidak butuh akun maupun kata sandi untuk menguasai server yang belum ditambal.
Angka 70 persen merupakan estimasi pangsa PHP di web, bukan jumlah situs yang terbukti bisa dibobol. Namun skalanya cukup untuk membuat kerentanan kritis PHP ini disebut salah satu yang terbesar belakangan ini.
Bagi pengguna yang ingin bertransaksi di platform berizin yang diawasi OJK, pendaftaran bisa dilakukan di Bittime. Apa pun platformnya, aksesnya sebaiknya lewat aplikasi resmi atau bookmark pribadi.
Kronologi Temuan dan Dampak Kerentanan PHP
Menurut Forbes, perusahaan keamanan Calif menemukan celah ini dengan bantuan model AI OpenAI, sementara Wiz menemukannya secara terpisah. Celah tersebut sudah bersembunyi di kode PHP lebih dari satu dekade, tetapi belum pernah dieksploitasi.
Metro TV melaporkan rincian temuan sempat bocor di internet, sehingga pengembang PHP terpaksa segera mengumumkannya. PHP Foundation lalu merilis patch pada Rabu, 21 Oktober 2026.
OpenAI menyebut temuan ini sebagai salah satu masalah keamanan paling berdampak belakangan ini. Wiz menilainya termasuk yang paling parah dalam sejarah PHP.
Dampaknya langsung terasa. Selain pemerintah Finlandia, BBC, dan dewan kota Edinburgh, Wikimedia menonaktifkan sebagian sistemnya sebagai langkah pencegahan. Perdana Menteri Jepang Sanae Takaichi mendesak masyarakat memeriksa apakah situs publik memakai PHP, dengan saran menangguhkan situs sementara bila patch belum bisa dipasang.
Baca Juga: Cara Beli NXPC (Nexpace) dengan Rupiah untuk Pemula
Bahaya Kerentanan PHP bagi Pengguna Kripto
Menurut Coingape, risiko untuk kripto ada di lapisan web, seperti frontend dApp, portal KYC, dasbor exchange, dan situs proyek. Kontrak pintar dan cold wallet tidak terdampak langsung. Namun frontend yang dibajak bisa disisipi wallet drainer atau alur phishing, sehingga dana tetap bisa hilang meski kontraknya aman.
Sejumlah pemain besar menyatakan aman. CoinCodex melaporkan Binance, Coinbase, dan Bitget mengaku tidak terdampak. Menurut Coingape, Kraken, Trust Wallet, dan BNB Chain juga menyatakan tidak memakai PHP atau sudah bermigrasi.
Crypto Economy mencatat belum ada exchange teregulasi atau penyedia kustodi yang melaporkan kerugian akibat PHP2Shell.
Meski begitu, kewaspadaan tetap perlu. Pendiri Binance Changpeng Zhao mengimbau pengguna berhati-hati membuka situs apa pun dalam beberapa hari ke depan, karena tidak semua admin cepat memasang pembaruan.
Peneliti UNSW Sydney Salil Kanhere juga memperkirakan upaya eksploitasi akan meningkat setelah detail teknis dipublikasikan, termasuk pesan phishing yang menumpang berita ini.
Baca Juga: World Oil Trust Fund: Perhatikan Ini Sebelum Beli WOTF dan Cara Terhindar dari Scam
Cara Mengatasi Kerentanan PHP
Untuk pemilik atau pengelola situs:
- Perbarui PHP. Menurut AirdropAlert, versi yang memuat perbaikan adalah 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Catatan rilis PHP menyebut tidak ada mitigasi penuh, sehingga memperbarui adalah satu-satunya pilihan aman.
- Migrasi dari versi lama. PHP 8.1 dan yang lebih lama disebut tidak mendapat patch.
- Tangguhkan sementara. Bila pembaruan belum memungkinkan, menonaktifkan situs untuk sementara dinilai efektif menekan risiko.
Untuk pengguna biasa:
- Buka platform kripto lewat bookmark atau aplikasi resmi.
- Abaikan tautan klaim airdrop atau "verifikasi akun" dari pesan yang tidak dikenal.
- Periksa rincian transaksi sebelum menyetujui, dan aktifkan whitelist penarikan bila tersedia, seperti disarankan Crypto Economy.
- Ikuti imbauan layanan terdampak, misalnya permintaan mengganti kata sandi.
Kesimpulan
PHP2Shell adalah dua celah kritis PHP yang memungkinkan eksekusi kode tanpa login, dengan potensi dampak pada sekitar 70 persen situs web. Patch sudah tersedia, tetapi situs yang telat memperbarui tetap berisiko. Bagi pengguna kripto, ancaman utamanya adalah situs yang dibajak dan gelombang phishing, bukan pengurasan dompet secara langsung.
Cek harga Bitcoin (BTC), Ethereum (ETH), XRP, Solana (SOL), GRAM, dan BNB juga memecoin unggulan DOGE. Kamu bisa trading langsung di Bittime!
Bittime adalah platform Pedagang Aset Keuangan Digital (PAKD) berizin dan diawasi oleh Otoritas Jasa Keuangan — tempat kamu bisa beli Bitcoin di Indonesia dan ratusan aset kripto lainnya mulai Rp10.000. Proses registrasi cepat, aman, dan bisa langsung dimulai hari ini.
Pantau konversi USDT to IDR dan pergerakan harga aset kripto favoritmu secara real-time. Semua tersedia dalam satu aplikasi investasi kripto yang bisa diunduh gratis di Play Store.
Siap mulai? Daftar sekarang di Bittime dan eksekusi strategi investasimu dengan platform yang sudah dipercaya jutaan pengguna di Indonesia.
FAQ
Mengapa PHP2Shell dianggap sangat berbahaya?
Karena penyerang bisa menjalankan kode di server tanpa autentikasi, sementara PHP dipakai begitu luas.
Versi PHP mana yang sudah aman?
Versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35 memuat perbaikan. Pengguna PHP 8.1 ke bawah perlu bermigrasi.
Apakah dompet kripto bisa dikuras langsung lewat celah ini?
Tidak secara langsung. Kunci privat tidak tersimpan di server PHP. Risikonya muncul bila situs yang diakses dibajak lalu menampilkan tampilan palsu.
Apakah serangan nyata sudah terjadi?
Menurut Forbes, celah ini belum pernah dieksploitasi sebelum ditemukan. Setelah detailnya terbuka, pakar memperkirakan percobaan serangan akan bertambah.
Apakah AI membuat serangan seperti ini lebih mudah?
Ya. Paul Spain dari Gorilla Cyber Security menyebut AI bisa mempercepat serangan semacam ini. OpenAI sendiri mengakui AI bisa membantu penyerang menyusun eksploit dengan cepat.
Disclaimer: artikel ini bersifat informatif dan bukan saran investasi.
Disclaimer: Pandangan yang diungkapkan secara eksklusif milik penulis dan tidak mencerminkan pandangan platform ini. Platform ini dan afiliasinya menolak segala tanggung jawab atas keakuratan atau kesesuaian informasi yang disediakan. Ini hanya untuk tujuan informasi dan bukan merupakan saran keuangan atau investasi.
.png)