Sandwich Attack Crypto: Cara Kerja MEV dan Cara Menghindarinya
2026-11-11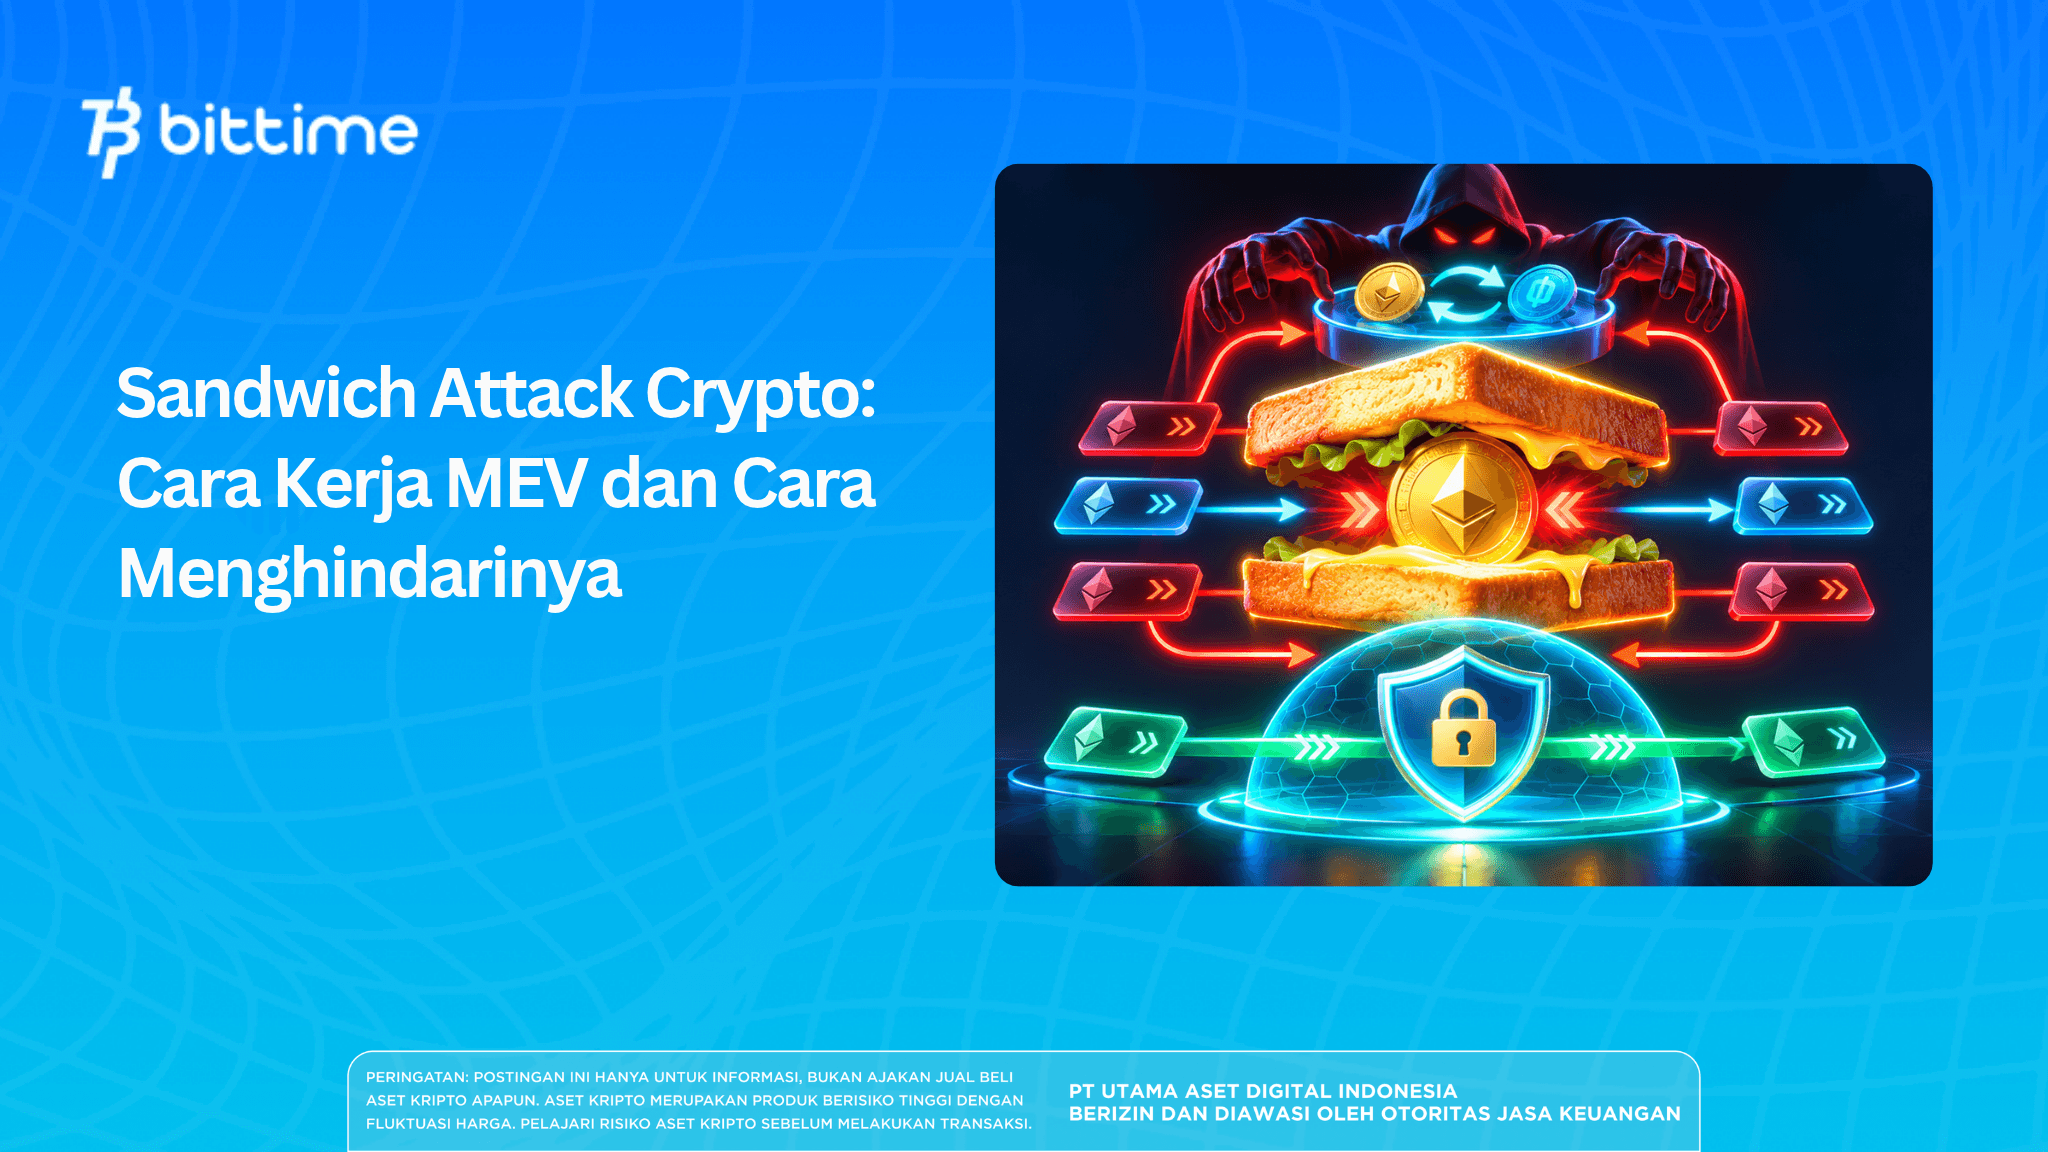
Sandwich attack crypto adalah salah satu bentuk eksploitasi MEV (Maximal Extractable Value) yang bisa merugikan pengguna saat menukar token di decentralized exchange (DEX). Dalam serangan ini, bot memanfaatkan urutan transaksi untuk mengubah harga sebelum swap pengguna diproses, lalu mengambil keuntungan setelah transaksi tersebut selesai. Akibatnya, pengguna bisa menerima token lebih sedikit dari yang seharusnya, meskipun transaksinya tetap berhasil.
Masalahnya, kerugian akibat sandwich attack tidak selalu mudah dikenali. Selisih harga yang muncul sekilas tampak seperti slippage biasa, terutama ketika pasar sedang bergerak cepat. Padahal, ada kemungkinan transaksi tersebut sengaja dimanfaatkan oleh MEV bot. Lalu, bagaimana serangan ini bekerja dan apa yang bisa dilakukan untuk mengurangi risikonya?
Key Takeaways
- Sandwich attack memanfaatkan urutan transaksi untuk membuat pengguna DEX mendapatkan harga swap yang lebih buruk.
- MEV bot menggunakan kombinasi front-running dan back-running untuk mencari keuntungan dari perubahan harga.
- Mengatur slippage, memilih liquidity pool yang memadai, dan menggunakan MEV protection dapat membantu mengurangi risiko serangan.
Apa Itu Sandwich Attack Crypto?
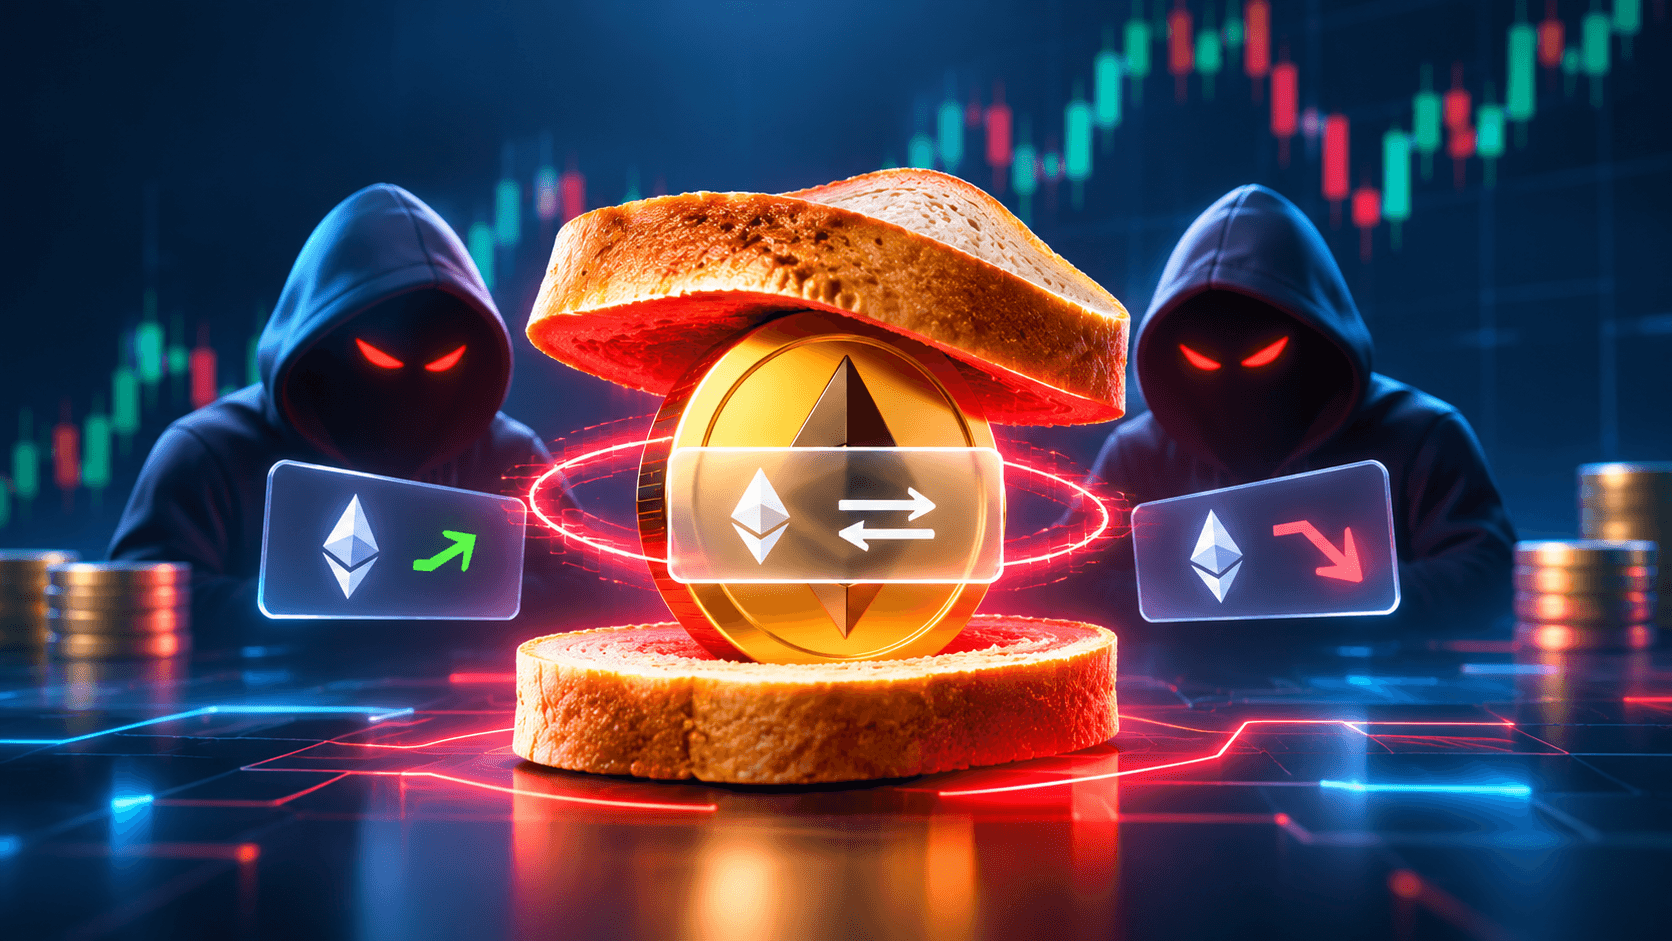
Sandwich attack adalah strategi manipulasi transaksi di blockchain yang dilakukan dengan menempatkan dua transaksi pelaku di antara satu transaksi milik pengguna.
Nama sandwich berasal dari susunan transaksinya. Pelaku melakukan transaksi pertama, kemudian transaksi korban diproses, dan akhirnya pelaku menjalankan transaksi kedua untuk menutup posisinya.
Pola tersebut biasanya ditemukan dalam perdagangan token melalui DEX berbasis automated market maker (AMM).
Tidak seperti phishing atau pencurian private key, sandwich attack tidak memerlukan akses langsung ke wallet korban. Pelaku memanfaatkan cara transaksi diproses dan bagaimana harga token berubah di dalam liquidity pool.
Itulah yang membuat serangan ini sulit dikenali oleh pengguna biasa. Token tetap masuk ke wallet, tetapi jumlah yang diterima bisa lebih sedikit dibandingkan hasil yang seharusnya diperoleh tanpa manipulasi tersebut.
Baca juga : Apa Itu Fraction AI (FRAC)? Mengenal Platform AI Agent Terdesentralisasi
Apa Itu MEV Crypto dan Apa Hubungannya dengan Sandwich Attack?
MEV merupakan singkatan dari Maximal Extractable Value, yaitu nilai tambahan yang bisa diperoleh dengan mempengaruhi pemilihan atau urutan transaksi dalam sebuah blok blockchain.
Dalam praktiknya, transaksi tidak selalu diproses berdasarkan siapa yang lebih dahulu menekan tombol konfirmasi.
Ada mekanisme jaringan yang menentukan transaksi mana yang masuk ke blok dan bagaimana urutannya. Pada sejumlah blockchain, proses tersebut melibatkan validator, block builder, serta pihak yang mencari peluang keuntungan dari aktivitas transaksi.
Pihak terakhir dikenal sebagai MEV searcher. Mereka menggunakan perangkat lunak untuk mengamati transaksi dan mencari situasi yang dapat dimanfaatkan secara ekonomis.
Sandwich attack merupakan salah satu strategi MEV yang merugikan pengguna karena keuntungan pelaku berasal dari harga eksekusi korban yang dibuat lebih buruk.
Apakah Semua Aktivitas MEV Merugikan?
Tidak semua MEV tergolong serangan.
Sebagai contoh, arbitrase memungkinkan pelaku perdagangan memanfaatkan perbedaan harga token antara dua pasar. Aktivitas tersebut dapat membantu menyelaraskan harga antar-DEX.
MEV juga ditemukan dalam proses likuidasi pada protokol pinjaman DeFi, ketika posisi yang tidak lagi memenuhi persyaratan jaminan perlu diselesaikan.
Sandwich attack memiliki karakter berbeda. Pelaku sengaja memanfaatkan transaksi pengguna dengan mengubah harga sebelum swap diproses.
Jadi, meskipun sandwich attack termasuk MEV exploit, tidak berarti seluruh aktivitas MEV bekerja dengan cara yang sama atau selalu merugikan pengguna.
Bagaimana Cara Kerja Sandwich Attack?
Bayangkan kamu ingin membeli sebuah token menggunakan ETH melalui DEX.
Sebelum menekan konfirmasi, platform menampilkan perkiraan jumlah token yang akan diterima. Namun, ketika transaksi masuk ke jaringan, harganya masih bisa berubah sebelum benar-benar diproses.
Pada kondisi tertentu, perubahan tersebut bisa dimanfaatkan oleh sandwich bot.
1. Pengguna Mengirim Transaksi Swap
Saat pengguna mengirim swap melalui jalur transaksi publik di Ethereum, transaksinya biasanya dapat terlihat dalam mempool sebelum dikonfirmasi.
Informasi tersebut mencakup detail yang memungkinkan pihak lain memperkirakan dampak perdagangan terhadap harga token.
MEV searcher kemudian dapat mengamati transaksi yang sedang menunggu untuk menemukan peluang keuntungan.
2. Bot Menilai Potensi Keuntungan
Tidak setiap transaksi menarik untuk diserang.
Bot biasanya menilai ukuran swap, kedalaman likuiditas, batas slippage, dan biaya transaksi.
Jika perubahan harga yang diperkirakan cukup besar, transaksi tersebut dapat menjadi sasaran sandwich attack.
3. Front-Running Mengubah Harga Token
Pada tahap ini, pelaku berusaha menempatkan transaksi pembeliannya sebelum transaksi pengguna.
Pembelian tersebut mengubah jumlah aset di dalam liquidity pool sehingga harga token yang hendak dibeli korban meningkat.
Saat giliran transaksi pengguna tiba, harga token sudah lebih tinggi dibandingkan penawaran awal.
4. Transaksi Korban Diproses
Pengguna kemudian membeli token pada harga yang telah berubah.
Selama jumlah token yang diterima masih memenuhi batas minimum yang ditentukan melalui slippage tolerance, transaksi dapat tetap berhasil.
Inilah titik ketika korban menerima hasil swap yang lebih buruk daripada kondisi tanpa serangan.
5. Back-Running Menutup Posisi Bot
Setelah swap pengguna selesai, pelaku menjual kembali token yang sebelumnya dibeli.
Tujuannya adalah memperoleh keuntungan dari selisih harga, setelah memperhitungkan biaya transaksi dan biaya perdagangan.
Namun, strategi tersebut tidak selalu menghasilkan keuntungan. Persaingan antar pelaku, biaya jaringan, dan perubahan urutan transaksi juga dapat membuat serangan gagal.
Secara sederhana, pola sandwich attack dapat digambarkan sebagai berikut:
Bot membeli token → Swap pengguna diproses pada harga lebih tinggi → Bot menjual kembali token.
Baca juga : Apa Itu DAC Chain (DACT)? Blockchain Quantum-Secure dan Fungsinya
Contoh Sandwich Attack Saat Swap Token
Agar lebih mudah dipahami, bayangkan seorang trader ingin menukar US$1.000 dengan Token A melalui sebuah DEX.
Sebelum transaksi dikirim, platform memperkirakan bahwa US$1.000 akan menghasilkan 100 Token A.
Namun, sebuah bot berhasil menempatkan transaksi pembelian lebih dahulu sehingga harga Token A naik. Ketika swap pengguna diproses, jumlah token yang diterima turun menjadi 97 Token A.
Contoh ini hanya ilustrasi, bukan transaksi blockchain nyata. Asumsinya, biaya dan faktor lain tidak berubah.
Dalam ilustrasi tersebut, pengguna kehilangan kesempatan memperoleh tiga token tambahan. Dengan kata lain, hasil transaksinya 3% lebih rendah daripada perkiraan awal.
Swap masih dapat berhasil apabila batas minimum hasil yang diizinkan pengguna mencakup 97 Token A.
Meski begitu, selisih tiga token tersebut tidak berarti seluruh nilainya masuk ke kantong pelaku. Keuntungan bersih sandwich bot tetap dipengaruhi biaya perdagangan, gas fee, dan perubahan harga selama transaksi berlangsung.
Contoh ini memperlihatkan mengapa transaksi yang berstatus success belum tentu memberikan harga eksekusi yang menguntungkan.
Baca juga : 10 Token Elysium Chain untuk Dipantau Setelah Mainnet
Mengapa Sandwich Attack Bisa Terjadi di DEX?
Decentralized exchange memungkinkan pengguna memperdagangkan aset langsung melalui smart contract, tanpa harus menyerahkan kendali aset kepada bursa terpusat.
Namun, mekanisme tersebut memiliki karakteristik yang dapat dimanfaatkan oleh pelaku MEV.
Ada tiga faktor penting yang menjelaskan mengapa sandwich attack bisa terjadi.
Transaksi Terlihat Sebelum Dikonfirmasi
Pada Ethereum, transaksi yang dikirim melalui jalur publik umumnya dapat diamati sebelum masuk ke blok.
Transparansi ini membantu aktivitas jaringan berjalan terbuka, tetapi juga memberi peluang bagi bot untuk menganalisis transaksi yang belum selesai.
Perlu dipahami bahwa tidak semua blockchain memiliki mekanisme mempool yang sama. Cara transaksi disebarkan dan diurutkan pada Solana, misalnya, berbeda dari model mempool publik Ethereum.
Karena itu, risiko sandwich attack perlu dilihat berdasarkan karakteristik masing-masing jaringan.
Harga Token Bergantung pada Liquidity Pool
Banyak DEX menggunakan AMM untuk menentukan harga berdasarkan keseimbangan aset di dalam liquidity pool.
Ketika seseorang membeli token, jumlah token tersebut dalam pool berkurang sementara aset pembayaran bertambah. Perubahan keseimbangan inilah yang mempengaruhi harga transaksi berikutnya.
Semakin kecil likuiditas dibandingkan ukuran perdagangan, semakin besar potensi perubahan harga.
Hal tersebut sebenarnya merupakan bagian normal dari mekanisme AMM. Serangan terjadi ketika seseorang sengaja memanfaatkan perubahan harga itu dengan mengatur transaksi di sekitar swap pengguna.
Slippage Memberi Ruang Perubahan Harga
Dalam trading crypto, slippage adalah perbedaan antara hasil transaksi yang diperkirakan dan hasil yang benar-benar diperoleh.
DEX biasanya menyediakan pengaturan slippage tolerance agar pengguna dapat menentukan seberapa besar perubahan hasil yang masih bersedia diterima.
Pengaturan ini berguna ketika harga bergerak sebelum transaksi selesai.
Namun, batas yang terlalu longgar dapat memberi ruang lebih besar bagi sandwich bot untuk memperburuk harga tanpa menyebabkan swap gagal.
Itulah sebabnya slippage perlu disesuaikan dengan likuiditas token dan kondisi pasar, bukan sekadar diperbesar agar transaksi cepat berhasil.
Baca juga : Cara Cari Cuan di Elysium Chain: Peluang Reward yang Bisa Dicoba
Apa Dampak Sandwich Attack bagi Trader Crypto?
Dampak sandwich attack sering kali tidak terlihat sebagai pengurangan saldo secara langsung. Kerugiannya justru muncul dari harga transaksi yang kurang menguntungkan.
Beberapa dampak yang paling umum antara lain:
- Jumlah token yang diterima berkurang. Pengguna memperoleh hasil swap lebih rendah daripada yang semestinya diterima tanpa serangan.
- Harga efektif menjadi lebih mahal. Nilai aset yang dikeluarkan tidak sebanding dengan jumlah token yang didapat.
- Potensi keuntungan trading menyusut. Selisih harga eksekusi dapat mengurangi keuntungan, terutama untuk perdagangan jangka pendek.
- Risiko meningkat pada token berlikuiditas rendah. Perubahan harga lebih mudah terjadi ketika sebuah pool tidak memiliki cukup kedalaman pasar.
Kerugian tersebut bisa terasa kecil dalam satu transaksi, tetapi menjadi lebih berarti bagi pengguna yang sering melakukan swap.
Karena itu, biaya perdagangan DEX tidak cukup dinilai dari gas fee dan biaya pool saja. Hasil eksekusi akhir juga menentukan seberapa efisien transaksi yang dilakukan.
Siapa yang Paling Rentan Terkena Sandwich Attack?
Risiko sandwich attack tidak hanya bergantung pada platform yang digunakan, tetapi juga pada karakteristik transaksinya.
Salah satu kondisi yang lebih rentan adalah ketika nilai swap cukup besar dibandingkan likuiditas pool.
Situasi tersebut sering ditemukan dalam perdagangan token baru, memecoin, atau aset yang belum memiliki pasar cukup dalam.
Volatilitas tinggi juga dapat memperburuk keadaan. Ketika harga bergerak cepat, pengguna terkadang menaikkan slippage terlalu besar agar swap tidak gagal.
Kombinasi antara likuiditas rendah, transaksi besar, dan toleransi slippage longgar dapat menciptakan peluang yang lebih menarik bagi bot.
Namun, menggunakan DEX populer tidak otomatis berarti setiap transaksi aman atau berbahaya. Kondisi pool, rute perdagangan, dan perlindungan transaksi tetap menjadi faktor penentu.
Baca juga : Apa Itu QNTB? Token Saham Quantinuum dan Cara Kerjanya
Bagaimana Cara Menghindari Sandwich Attack Crypto?
Tidak ada metode yang bisa menjamin seluruh risiko sandwich attack hilang. Meski begitu, pengguna dapat mengurangi peluang serangan dengan memperhatikan beberapa hal sebelum dan sesudah melakukan swap.
1. Gunakan Slippage Tolerance Secukupnya
Jangan langsung menaikkan batas slippage hanya karena transaksi sebelumnya gagal.
Batas yang lebih kecil dapat membatasi seberapa jauh hasil swap berubah dari perkiraan awal. Dengan ruang perubahan harga yang lebih sempit, peluang keuntungan sandwich bot juga bisa berkurang.
Namun, slippage yang terlalu ketat bukan tanpa konsekuensi.
Ketika harga bergerak cepat, transaksi dapat gagal karena jumlah token yang diterima tidak memenuhi batas minimum. Pada sejumlah jaringan, transaksi gagal tetap dapat dikenai gas fee.
Tidak ada satu angka slippage yang selalu aman untuk semua token dan kondisi pasar.
2. Perhatikan Likuiditas dan Price Impact
Sebelum mengkonfirmasi swap, lihat informasi likuiditas serta price impact yang ditampilkan platform.
Price impact menunjukkan seberapa besar transaksi kamu diperkirakan menggeser harga berdasarkan kondisi pool saat itu.
Jika dampaknya terlalu tinggi, pertimbangkan untuk membandingkan rute perdagangan atau mencari pool dengan likuiditas lebih memadai.
Pool yang lebih dalam umumnya mampu menyerap transaksi dengan perubahan harga lebih kecil.
Namun, likuiditas besar bukan jaminan transaksi sepenuhnya terbebas dari MEV.
3. Aktifkan MEV Protection Jika Tersedia
Beberapa layanan menyediakan perlindungan transaksi melalui jalur privat atau mekanisme eksekusi khusus.
Contohnya adalah Flashbots Protect pada Ethereum, yang dirancang untuk mengurangi paparan transaksi terhadap bot yang memantau mempool publik.
Uniswap juga memiliki fitur perlindungan swap pada produk yang mendukungnya, sedangkan PancakeSwap menyediakan MEV Guard untuk lingkungan tertentu di BNB Chain.
Fitur semacam ini dapat membantu mengurangi risiko sandwich attack, tetapi cakupan perlindungannya berbeda-beda.
Sebelum menggunakannya, periksa apakah layanan tersebut mendukung wallet, blockchain, dan jenis transaksi yang kamu gunakan.
Perlu diingat, private RPC tidak otomatis menjamin transaksi bebas dari seluruh bentuk manipulasi.
4. Sesuaikan Ukuran Transaksi
Swap dalam jumlah besar dapat menyebabkan perubahan harga yang lebih signifikan, terutama pada pool dengan likuiditas terbatas.
Dalam kondisi tertentu, membagi transaksi menjadi beberapa bagian atau menggunakan metode eksekusi lain dapat membantu mengontrol dampak harga.
Namun, membagi swap juga memiliki kelemahan.
Setiap transaksi tambahan bisa menimbulkan biaya jaringan, sementara harga dapat berubah di antara transaksi yang dilakukan.
Karena itu, pertimbangkan total biaya dan hasil akhir yang diperkirakan, bukan hanya ukuran masing-masing transaksi.
5. Periksa Hasil Swap Setelah Transaksi Selesai
Setelah melakukan swap, bandingkan estimasi jumlah token dengan hasil yang benar-benar masuk ke wallet.
Jika selisihnya cukup besar, periksa kembali price impact, slippage, dan kondisi pasar ketika transaksi berlangsung.
Kamu juga dapat menggunakan blockchain explorer untuk melihat detail transaksi dan aktivitas lain yang terjadi pada waktu berdekatan.
Salah satu pola yang dapat mengindikasikan sandwich attack adalah adanya transaksi terkait yang terjadi sebelum dan sesudah swap pengguna pada pool yang sama.
Namun, harga eksekusi yang buruk belum cukup untuk memastikan serangan terjadi. Analisis lebih mendalam terhadap urutan transaksi dan perubahan saldo pool mungkin diperlukan.
Baca juga : Apa Bedanya SNXXB vs SNDKB? Kenali Perbedaan Risiko dan Potensinya
Apakah Semua MEV Bot Berbahaya?
MEV bot sering mendapat reputasi buruk karena sandwich attack, tetapi tidak semuanya digunakan untuk merugikan trader.
Sebagian bot menjalankan arbitrase untuk memanfaatkan perbedaan harga antar-DEX. Aktivitas ini dapat membantu harga di beberapa pasar kembali mendekati keseimbangan.
Bot lain bekerja dalam proses likuidasi pada protokol pinjaman DeFi.
Meski demikian, aktivitas arbitrase dan likuidasi tetap bisa memiliki dampak negatif, tergantung cara eksekusinya dan kondisi jaringan.
Perbedaan utama sandwich bot terletak pada strateginya yang sengaja mengambil keuntungan dari harga transaksi pengguna yang dibuat lebih buruk.
Bagi trader, yang terpenting bukan menghindari semua aktivitas bot di blockchain, melainkan memahami risiko eksekusi dan memanfaatkan perlindungan yang tersedia.
Jika kamu ingin mempelajari keamanan transaksi crypto, risiko DeFi, dan perkembangan teknologi blockchain, kamu bisa daftar di Bittime untuk mengikuti informasi market serta artikel edukasi terbaru.
Kesimpulan
Sandwich attack crypto merupakan bentuk eksploitasi MEV yang memanfaatkan urutan transaksi untuk mengambil keuntungan dari perubahan harga di decentralized exchange.
Serangan ini melibatkan transaksi pelaku sebelum dan sesudah swap pengguna. Akibatnya, korban dapat menerima token lebih sedikit meskipun transaksi tetap berhasil.
Risikonya cenderung lebih besar ketika likuiditas terbatas, nilai swap cukup besar, atau batas slippage terlalu longgar.
Pengguna dapat mengurangi risiko dengan memilih pool yang memadai, mengatur slippage secara wajar, menggunakan MEV protection jika tersedia, serta memeriksa hasil eksekusi transaksi.
Memahami cara kerjanya menjadi langkah penting agar aktivitas trading di DEX tidak hanya mempertimbangkan harga yang terlihat di layar, tetapi juga kualitas eksekusi yang akhirnya diterima.
Bittime adalah platform Pedagang Aset Keuangan Digital (PAKD) berizin dan diawasi oleh Otoritas Jasa Keuangan — tempat kamu bisa beli Bitcoin di Indonesia dan ratusan aset kripto lainnya mulai Rp10.000. Proses registrasi cepat, aman, dan bisa langsung dimulai hari ini.
Pantau konversi USDT to IDR dan pergerakan harga aset kripto favoritmu secara real-time. Semua tersedia dalam satu aplikasi investasi kripto yang bisa diunduh gratis di Play Store.
Siap mulai? Daftar sekarang di Bittime dan eksekusi strategi investasimu dengan platform yang sudah dipercaya jutaan pengguna di Indonesia.
FAQ
Apa itu sandwich attack dalam crypto?
Sandwich attack adalah strategi eksploitasi MEV ketika pelaku menempatkan transaksi sebelum dan sesudah swap pengguna untuk mempengaruhi harga. Akibatnya, korban bisa menerima hasil perdagangan yang lebih buruk, sementara pelaku berusaha memperoleh keuntungan dari selisih harga tersebut.
Bagaimana cara kerja MEV bot dalam sandwich attack?
MEV bot menganalisis transaksi yang belum dikonfirmasi untuk mencari peluang keuntungan. Dalam sandwich attack, pelaku berupaya melakukan pembelian sebelum swap pengguna dan menjual kembali aset setelah transaksi korban selesai.
Apakah sandwich attack bisa terjadi di Uniswap?
Ya, sandwich attack dapat terjadi pada perdagangan berbasis AMM jika kondisi transaksi memungkinkan pelaku mempengaruhi harga eksekusi. Risiko dapat dikurangi melalui fitur perlindungan swap yang tersedia, pengaturan slippage, dan pemilihan pool dengan likuiditas memadai.
Bagaimana cara menghindari sandwich attack saat swap token?
Periksa price impact sebelum transaksi, gunakan slippage tolerance yang sesuai, dan pilih liquidity pool yang cukup dalam. Jika tersedia untuk jaringan yang digunakan, aktifkan fitur MEV protection atau jalur transaksi privat.
Apakah mengatur slippage bisa mencegah sandwich attack?
Slippage yang lebih ketat dapat membatasi perubahan hasil swap dan mengurangi peluang serangan yang menguntungkan. Namun, pengaturan ini tidak menjamin perlindungan penuh dan dapat menyebabkan transaksi gagal ketika harga bergerak terlalu cepat.
Disclaimer: Pandangan yang diungkapkan secara eksklusif milik penulis dan tidak mencerminkan pandangan platform ini. Platform ini dan afiliasinya menolak segala tanggung jawab atas keakuratan atau kesesuaian informasi yang disediakan. Ini hanya untuk tujuan informasi dan bukan merupakan saran keuangan atau investasi.
.png)